开启后,在可配置的公开 URI(默认 /trustme)上把当前进程的 launch token 换成浏览器会话 cookie,首次访问无需在 URL 里带 ?token=。
安装
# npm 包(预构建)
dsh plugin --profile web add dsh-uriauth
# GitHub 源码(首次需按提示配置 allowBuilds 构建授权后重试)
dsh plugin --profile web add github:hsushjk/dsh-uriauth
装任何插件都等于在你的机器上跑第三方代码,权限和你本人一样大——能读你的文件、用你的凭据、访问网络,工具审批管不到它。GitHub 来源的插件还会在安装时执行构建脚本——pnpm 默认拦截,所以安装可能停在 ERR_PNPM_GIT_DEP_PREPARE_NOT_ALLOWED 或 ERR_PNPM_IGNORED_BUILDS;dsh 会打印出需要添加的确切键名,把它加进该 profile 的 pnpm-workspace.yaml 的 allowBuilds 下,重跑一次即可装上。放行构建本身就是一次信任判断:请只安装可信来源,并尽量锁定 commit(github:owner/repo#sha)。
README
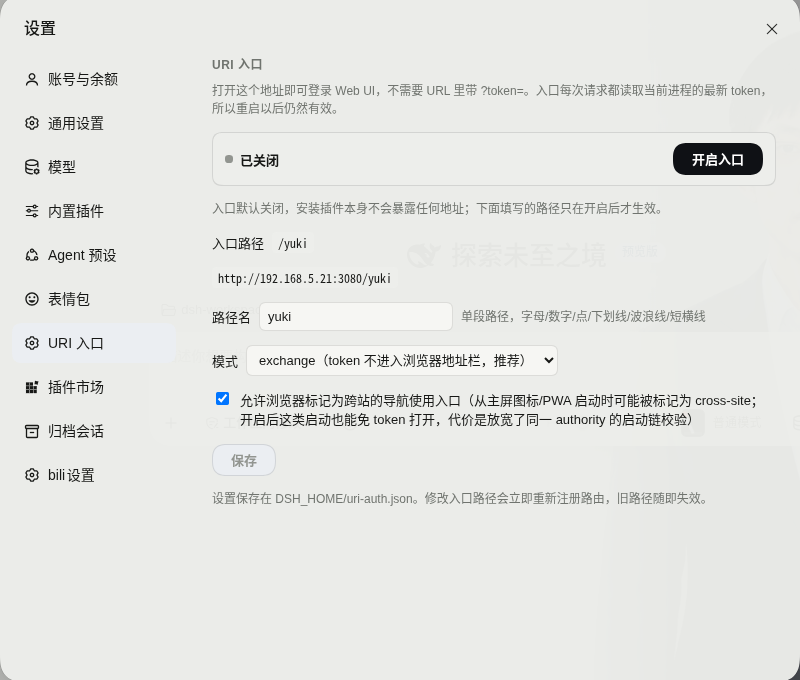
DeepSeek Harness(DSH)插件,给 DSH Web UI 一个固定的免 token 入口,插件装好后处于关闭状态,需在设置里手动开启
为什么需要它
dsh web 的鉴权是「一次性引导凭证 + 长期 cookie」:
- 每次启动现生成一个随机 launch token,只打印在日志里:
dsh web: http://<host>:<port>/?token=<随机串> - 带着 token 访问一次根路径
/,服务端回303+Set-Cookie: dsh-auth-<id>=…; HttpOnly; SameSite=Strict(30 天) - 之后靠 cookie 通行
dsh web 也没有关闭鉴权的开关,遇到这些场景只能回日志里翻 token:
- 换浏览器、清 cookie、无痕窗口
- 换端口、换访问地址(cookie 绑定 authority)
- 另一台机器第一次访问
- 每隔 30 天 cookie 过期
该插件把「token → cookie」这一步做进服务端进程内:入口每次请求现读当前进程的 token,所以服务重启后入口依然有效,设置一次长期使用
因为入口等价于「把机器交给拿到链接的人」,它默认关闭:装好插件不会监听任何新路径,必须由人在设置页开启,并先读完一段警告再确认
安装
插件安装在 DSH 的 profile 里(下例为 web profile)
# 1) 克隆到 ~/plugins
git clone https://github.com/hsushjk/dsh-uriauth.git ~/plugins/dsh-uriauth

# 2) 装到 profile
cd ~/.dsh/profiles/web
pnpm add file:~/plugins/dsh-uriauth
3)把 dsh-uriauth 追加到 ~/.dsh/profiles/web/package.json 的 dsh.profile.bundles:
{
  "dsh": {
    "profile": {
      "bundles": [
        "@deepseek-ai/dsh-web-app",
        "dsh-uriauth"
      ]
    }
  }
}
4)重启 DSH
使用
设置 → URI 入口 → 开启入口 → 读警告 → 确认开启
配置文件
设置文件 <DSH_HOME>/uri-auth.json:
| 字段 | 默认值 | 说明 |
|---|---|---|
enabled |
false |
入口总开关,false 时不注册任何入口路由(路径返回 404),改为 true 需在设置页确认警告,或调用 API 时带 "confirm": true |
entry |
trustme |
入口路径名(单段),仅允许字母、数字、.、_、~、-,长度 1–64,api、plugins、assets、connect、favicon.ico、index.html、__uriauth 被保留 |
mode |
exchange |
exchange:token 不进入浏览器地址栏(推荐),redirect:302 到带 token 的 URL(兼容模式,token 会留在访问记录里) |
allowCrossSiteNavigation |
false |
允许被浏览器标记为跨站/PWA 启动的导航使用入口 |
设置页的修改会写回设置文件,删除该文件即回到默认值(包括关闭开关)
安全建议
- 只在可信网络内使用,若需要暴露到公网,请在前面套一层真正的认证(反代 basic auth、VPN、Cloudflare Access 等)
- 需要「用户名 + 密码」登录而不是「固定 URL」,请改用认证网关类插件,本插件不提供账号体系
兼容性
- 依赖 Host 侧的
webServer与connection服务,使用requestRejection/authenticatedUrl/authorizeIndex这些既有 API - 开发与验证环境:
@deepseek-ai/dsh0.2.1-rc.5、Node 22+ - 前端半边按
dsh.client模块格式加载(loader id 必须等于包名dsh-uriauth),注册一个settings.section
链接
同类插件
kenryu42/cc-safety-net★ 1900
执行前守卫,在工具调用运行前拦截破坏性 Git 与文件系统命令,以及对 SSH 密钥、.env 等机密文件的访问。
ADWMC/helm-d#helmd★ 984
DeepSeek Harness 的安全分析插件:33 个工具覆盖六大安全域、证据/报告与工具集,并提供案件生命周期、路由和工具账本;按会话绑定的案件工作区支持证据链、E 编号校验与可复现结论(repro_cmd);内置 362 篇按需参考、三档可热切换人设,以及带案件状态恢复的破甲 / Case / 拦截 / 关于四页工作台。
toby-bridges/api-relay-audit★ 904
从 DeepSeek Harness 对 AI API 中转站和 LLM 代理运行本地安全审计,生成 Markdown 报告,覆盖提示词注入、模型替换信号、工具调用改写、错误泄漏、流完整性和按 profile 启用的 Web3 风险。
SeaOf0/dsh-redteam-model★ 807
面向授权安全研究的 DSH 合集:九个工作模式(redteam 总控、渗透测试、代码审计、二进制分析、攻防评估、免杀对抗、应急溯源、云安全攻防、CTF 解题)与十五个运行时插件,设置页管理台支持一键部署、安装、更新与卸载。
howmp/dsh-pentest★ 616
面向 DeepSeek Harness 的授权渗透模式:以探索链路记录目标、线索、资产与漏洞,并在 Web 中可视化展示。
PerryLink/dsh-auto-review★ 244
审批链上的第二模型自动审查:只读审查子代理返回带理由的 allow/deny 结构化裁决,默认 fail-closed。
社区评论
评论公开保存在 GitHub Discussions。加载评论会连接 GitHub 和 Giscus;发表内容需要 GitHub 账号。