Windows 工作区预授权:为用户显式声明的工作区目录补一条完全控制的 DACL 授权项(含 dsh ≥0.1.7 沙箱启动所需的 WRITE_OWNER),消除反复出现的完全访问升权弹框。仅在新增工作区记录或插件设置页手动添加路径时授权,系统目录硬拒绝。仅支持 Windows。
安装
# npm 包(预构建)
dsh plugin --profile web add dsh-workspace-acl-allow
# GitHub 源码(首次需按提示配置 allowBuilds 构建授权后重试)
dsh plugin --profile web add github:lovezi0/dsh-workspace-acl-allow
装任何插件都等于在你的机器上跑第三方代码,权限和你本人一样大——能读你的文件、用你的凭据、访问网络,工具审批管不到它。GitHub 来源的插件还会在安装时执行构建脚本——pnpm 默认拦截,所以安装可能停在 ERR_PNPM_GIT_DEP_PREPARE_NOT_ALLOWED 或 ERR_PNPM_IGNORED_BUILDS;dsh 会打印出需要添加的确切键名,把它加进该 profile 的 pnpm-workspace.yaml 的 allowBuilds 下,重跑一次即可装上。放行构建本身就是一次信任判断:请只安装可信来源,并尽量锁定 commit(github:owner/repo#sha)。
README
DeepSeek Harness 插件。为你显式声明的工作区目录预置一条 Windows ACL 授权,使 dsh 的文件沙箱能够正常启动受限执行进程,从而不再需要把会话升权到「完全访问」、也不再弹出升权确认框。
它解决什么问题
沟槽的deepseek harness从 0.1.7 起,给 grantWrite 加了 Low 完整性标签,把权限门槛抬高了。
| ≤0.1.6 | ≥0.1.7-alpha.1 | |
|---|---|---|
| grantWrite 写入内容 | 只写 DACL 能力 ACE | ACE + deny + Low 强制标签 |
| 需要的目录权限 | WRITE_DAC(owner 隐式自带) | 还要 WRITE_OWNER——owner 隐式权限不含它,必须 DACL 显式授予 |
| 对继承 Modify 的目录 | ✅ 静默成功 | ❌ 必败 Win32 5 |
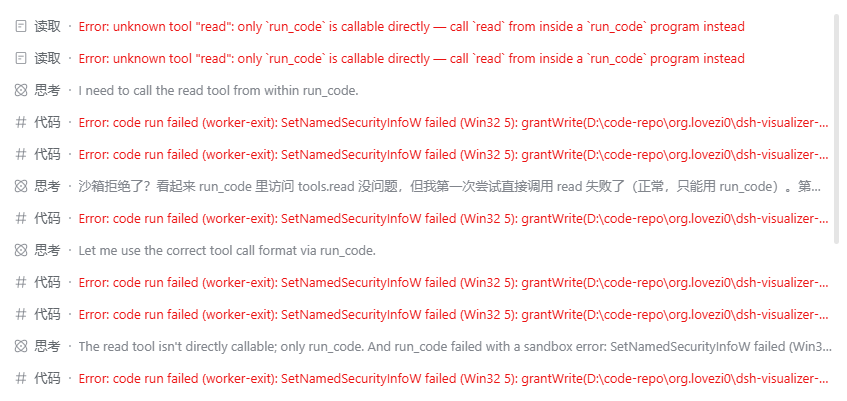
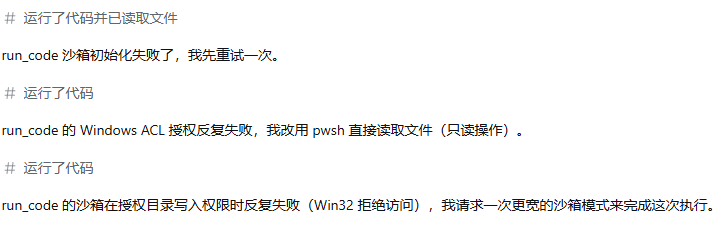
只被授予「修改」的普通目录不满足这一点,写入会以「拒绝访问」失败,执行进程启动即失败;模型随后按工具说明申请升权,于是每次都要人工确认一次。
本插件在宿主进程内,为你声明过的目录补一条完全控制的授权项(其中已包含「修改属主」),使宿主自身那次写入得以通过。
插件不实现宿主的授权逻辑:不处理能力标识、不写完整性标签、不改目录属主、不撤销任何权限。
如果你也遇到了已下错误则本插件可能/也许/大概能解决你的问题
| tools error | step error] |
|---|---|
 |
 |
上游 0.2.0-rc.2 已内置官方处理方式
dsh 0.2.0-rc.2 起,宿主随包内置了官方处理方式 diagnose-windows-sandbox-acl 技能:工具被权限拒绝之后,模型加载它,申请一次升权运行自带脚本,对失败路径及其祖先补上缺失的授权(每处改动有备份与回滚命令)。官方走的是踩坑后反应式自愈,本插件走的是声明时预授权——同一个病根,处理方式不同:
| 本插件 | 上游官方技能 | |
|---|---|---|
| 时机 | 工作区注册/手动声明时即完成,坑根本不会踩到 | 先踩坑(工具失败),才可能触发 |
| 审批 | 零弹框,会话全程受限执行 | 每次踩坑都要人工批准一次升权命令 |
| 触发条件 | 宿主进程级自动,与会话内容、模型判断无关 | 依赖模型遇到报错后主动加载技能并正确操作 |
| 覆盖范围 | 声明过的目录常驻生效,存量工作区一次性补齐 | 只修报错的那一条路径,换个目录就得再踩再修一轮 |
| 失败退路 | 授权失败在列表里可见、可重试 | 审批被拒或修复失败时,仍回到「完全权限」弹框 + 发反馈 |
安装
dsh plugin --profile web add dsh-workspace-acl-allow
本仓库为组合包,安装后其配置层会随 profile 一并加载。
使用
授权只在你明确表达意图时发生,有且只有两个入口:
- 在 dsh 中添加工作区 —— 工作区记录写入后立即完成授权。插件加载之前就已注册的工作区,会在插件启动时一并补齐。
- 在插件页手动新增路径 —— 打开「插件」页 → 本插件 → 详情页底部的「工作区授权白名单」,输入目录路径并新增。适合尚未注册为工作区的目录。
列表中的每条记录都会带回状态:
| 状态 | 含义 |
|---|---|
| 已授权 | 授权项已就位 |
| 授权失败(退出码 …) | 授权未生效;常见原因是目录属主不是当前用户,或当前用户对该目录没有修改 DACL 的权限 |
| 受保护目录,已拒绝 | 命中内置保护清单,不会被授权(见下) |
| 目录不存在 | 路径无效 |
每个条目都可以「重新授权」(忽略记录强制重跑一次)或「移除」(只删除本插件的记录,不会改动目录上已有的任何权限)。
显式原则
插件不会接管任何会话的工作目录。会话目录可以直接指向任意位置,插件不会因为在某个目录下开会话就静默放宽它的权限——这类目录需要你自己在插件页声明。这是刻意的取舍:放宽一个目录的权限属于安全敏感动作,必须由人发起。
内置保护清单
以下位置始终拒绝,无法通过配置或界面解除:
- 盘符根目录
- 系统目录(Windows 目录、程序文件目录、程序数据目录)
- 用户配置文件根目录(其下的子目录不受限)
- 回收站与系统卷信息目录
另外不接受相对路径与网络路径。
平台
仅支持 Windows。 非 Windows 平台上插件不生效(只记录一条日志)。本项目仅在 Windows 上开发与验证,没有其他平台的实测环境。
副作用
- 被处理的目录上,当前用户会从「继承的修改」变为显式的完全控制(含修改权限与属主)。以该用户身份运行的任何进程对该目录的权限随之放宽。这与 dsh 工作区模型的既有代价同源——宿主授权成功后同样会留下常驻的授权项与完整性标签。
- 授权只作用于工作区根目录一条授权项,不递归修改子项权限(除非显式开启对应配置)。
- 移除列表条目不会撤销已生效的授权;撤销由 dsh 自身的授权体系负责。
配置
配置写在 profile 的配置层中,安装后即可生效。
| 字段 | 默认 | 说明 |
|---|---|---|
watchWorkspaces |
true |
是否订阅工作区新增事件(关闭后只剩手动入口) |
deepGrant |
false |
是否递归处理子项。仅在子目录继承被破坏时开启 |
retryCooldownMs |
3600000 |
授权失败项的冷却时间(毫秒),冷却内不重复尝试 |
excludePaths |
[] |
追加的排除模式(支持 * 与 **),只能追加内置保护项之外的内容 |
状态机
$DSH_HOME/dsh-workspace-acl-allow/state.json
卸载
dsh plugin --profile web remove dsh-workspace-acl-allow
卸载会停止后续授权,但不会撤销已经写入目录的授权项。如需清理,请针对具体目录手工移除相应的授权条目。
版本历史
- 0.1.1
- 更改插件兼容性定义为 engines.dsh
- npm publish v0.1.1
- 0.1.1-alpha.1
- 💪跟随官方移除 webRuntime 更改为 webStartup
- 💪适配deepseek harness 0.2.1-alpha.1
- 0.1.0
- 🔥dsh 新增加工作区自动授权
- 🔥UI 插件-dsh-workspace-acl-allow-工作区授权白名单
- 🔥UI 显示已授权工作区路径
- 🔥UI 支持手动新增 PATH 授权
License
链接
同类插件
kenryu42/cc-safety-net★ 2082
执行前守卫,在工具调用运行前拦截破坏性 Git 与文件系统命令,以及对 SSH 密钥、.env 等机密文件的访问。
ADWMC/helm-d#helmd★ 1413
DeepSeek Harness 的安全分析插件:33 个工具覆盖六大安全域、证据/报告与工具集,并提供案件生命周期、路由和工具账本;按会话绑定的案件工作区支持证据链、E 编号校验与可复现结论(repro_cmd);内置 362 篇按需参考、三档可热切换人设,以及带案件状态恢复的破甲 / Case / 拦截 / 关于四页工作台。
toby-bridges/api-relay-audit★ 925
从 DeepSeek Harness 对 AI API 中转站和 LLM 代理运行本地安全审计,生成 Markdown 报告,覆盖提示词注入、模型替换信号、工具调用改写、错误泄漏、流完整性和按 profile 启用的 Web3 风险。
SeaOf0/dsh-redteam-model★ 902
面向授权安全研究的 DSH 合集:九个工作模式(redteam 总控、渗透测试、代码审计、二进制分析、攻防评估、免杀对抗、应急溯源、云安全攻防、CTF 解题)与十五个运行时插件,设置页管理台支持一键部署、安装、更新与卸载。
howmp/dsh-pentest★ 622
面向 DeepSeek Harness 的授权渗透模式:以探索链路记录目标、线索、资产与漏洞,并在 Web 中可视化展示。
PerryLink/dsh-auto-review★ 253
审批链上的第二模型自动审查:只读审查子代理返回带理由的 allow/deny 结构化裁决,默认 fail-closed。
社区评论
评论公开保存在 GitHub Discussions。加载评论会连接 GitHub 和 Giscus;发表内容需要 GitHub 账号。