确定性代码安全审查:40+ 规则、密钥熵检测、staged diff 审查、SARIF 导出、基线接受、SBOM-lite 依赖清单与健康自检。面板内置 4 步首次使用引导,看一次后不再出现。
安装
# npm 包(预构建)
dsh plugin --profile web add dsh-code-security
# GitHub 源码(首次需按提示配置 allowBuilds 构建授权后重试)
dsh plugin --profile web add github:STARDUSTLC666/dsh-code-security
装任何插件都等于在你的机器上跑第三方代码,权限和你本人一样大——能读你的文件、用你的凭据、访问网络,工具审批管不到它。GitHub 来源的插件还会在安装时执行构建脚本——pnpm 默认拦截,所以安装可能停在 ERR_PNPM_GIT_DEP_PREPARE_NOT_ALLOWED 或 ERR_PNPM_IGNORED_BUILDS;dsh 会打印出需要添加的确切键名,把它加进该 profile 的 pnpm-workspace.yaml 的 allowBuilds 下,重跑一次即可装上。放行构建本身就是一次信任判断:请只安装可信来源,并尽量锁定 commit(github:owner/repo#sha)。
README
简体中文 · English
Code Security
看清改动中的安全问题,再核对修复结果。
功能
- 检查文件、目录或 Git 改动。
- 在工作台查看位置、规则、覆盖范围和脱敏证据。
- 重新检查同一范围,按需导出 Markdown 或 SARIF。
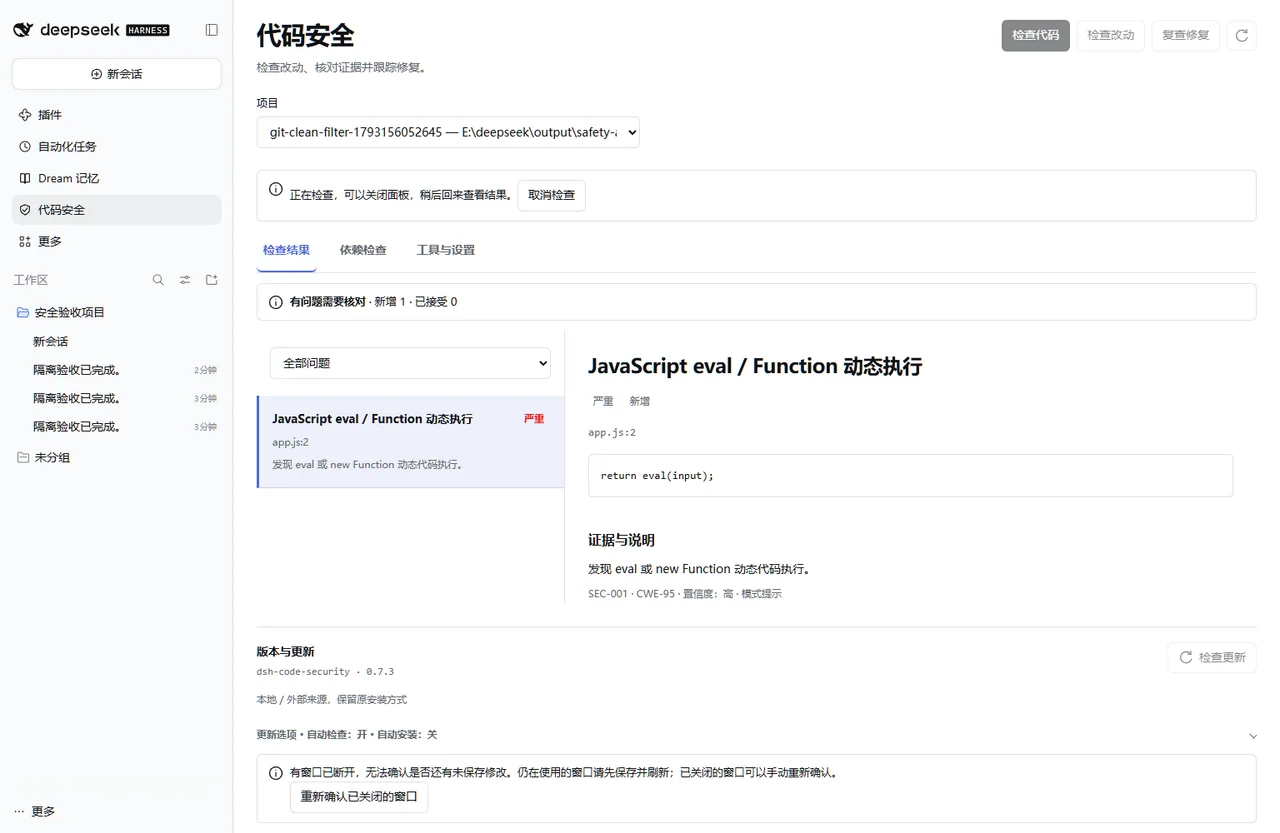
图片来自验证环境的真实界面或示例 PPTX 渲染,使用示例数据。
安装
在 DSH 桌面版「插件」面板安装 dsh-code-security。已配置命令行时也可使用:
dsh plugin --profile desktop add dsh-code-security
网页版把 desktop 改为 web;安装后重启对应的 DSH。宿主要求以包声明 >=0.2.2-rc.3 为准。
开始使用
- 在目标仓库的 DSH 会话中,说明要检查整个项目还是当前 Git 改动。
- 例如:“审查当前改动的安全问题,只报告有触发条件和代码证据的结果。”
- 从左侧栏“代码安全”打开报告,查看文件、行号、规则与证据;可选扫描器按说明另外准备。
- 修复后对同一范围重新检查;保留误报原因和仍待人工判断的项目。
可以这样说:
检查当前 Git 改动的安全问题,给出触发条件、文件位置和代码证据。
开始前要知道
Betterleaks、Semgrep CE 与 OSV 是可选增强;扫描报告不能证明项目没有漏洞。
配置、完整工具与排错见详细使用说明。
插件更新
在工作台或原生插件详情页底部检查更新。默认自动检查,默认不自动安装;是否安装、何时重启由你决定。Suite 管理的组件随整包更新。查看更新规则。
文档
反馈与贡献
如果插件帮到了你,欢迎 Star,让更多人发现它。问题和建议请提交 Issues,也欢迎代码与文档 PR。反馈时附上版本与复现步骤,并移除凭据。
License
链接
同类插件
kenryu42/cc-safety-net★ 2025
执行前守卫,在工具调用运行前拦截破坏性 Git 与文件系统命令,以及对 SSH 密钥、.env 等机密文件的访问。
ADWMC/helm-d#helmd★ 1266
DeepSeek Harness 的安全分析插件:33 个工具覆盖六大安全域、证据/报告与工具集,并提供案件生命周期、路由和工具账本;按会话绑定的案件工作区支持证据链、E 编号校验与可复现结论(repro_cmd);内置 362 篇按需参考、三档可热切换人设,以及带案件状态恢复的破甲 / Case / 拦截 / 关于四页工作台。
toby-bridges/api-relay-audit★ 914
从 DeepSeek Harness 对 AI API 中转站和 LLM 代理运行本地安全审计,生成 Markdown 报告,覆盖提示词注入、模型替换信号、工具调用改写、错误泄漏、流完整性和按 profile 启用的 Web3 风险。
SeaOf0/dsh-redteam-model★ 877
面向授权安全研究的 DSH 合集:九个工作模式(redteam 总控、渗透测试、代码审计、二进制分析、攻防评估、免杀对抗、应急溯源、云安全攻防、CTF 解题)与十五个运行时插件,设置页管理台支持一键部署、安装、更新与卸载。
howmp/dsh-pentest★ 621
面向 DeepSeek Harness 的授权渗透模式:以探索链路记录目标、线索、资产与漏洞,并在 Web 中可视化展示。
PerryLink/dsh-auto-review★ 248
审批链上的第二模型自动审查:只读审查子代理返回带理由的 allow/deny 结构化裁决,默认 fail-closed。
社区评论
评论公开保存在 GitHub Discussions。加载评论会连接 GitHub 和 Giscus;发表内容需要 GitHub 账号。